概要 #
FortiADCは、フォーティネットが開発したアプリケーション配信コントローラです。アプリケーションセキュリティ、トラフィック管理、そしてサーバー上で実行されるアプリケーションの可用性を提供することを目的としています。しかし、 RELIANOID クラウドの導入と可用性において優位性があります。クラウドアカウントは、 ZVNクラウド、または直接ノードを展開する AWS またはマイクロソフト Azure 市場。
次世代セキュリティ機能、レイヤー4およびレイヤー7のロードバランシング、グローバルロードバランシング、リンクロードバランシングなどを備えた、より柔軟なADCが必要な場合は、もう少しお待ちください。この記事では、FortiADCの概念について解説し、それらの概念を用いて同様の構成を構築する方法を説明します。 RELIANOID ADC。
前提条件 #
FortiADCから移行する前の前提条件は次のとおりです。 RELIANOID ADC。
- のインスタンス RELIANOID ADCはワークステーション、ベアメタル、仮想環境、または ZVNクラウドオンプレミス展開の場合、 評価をリクエストします。
- Webグラフィカルインターフェースにアクセスできる必要があります。アクセスできない場合は、次の手順に従ってください。 インストールガイド.
- FortiADC に精通し、その概念に関する知識を持っている必要があります。
- 仮想サーバーを作成できる必要があります RELIANOID次のガイドに従ってください: レイヤー 4 およびレイヤー 7 仮想サーバーの構成。
基本概念 #
リンク負荷分散: リンク負荷分散とは、ネットワークトラフィックを複数の WAN 接続または ISP ネットワークパフォーマンスを最適化し、信頼性を高めます。信頼性は、異なるISPへのアップリンクを冗長化することで実現されます。1つのISPがダウンした場合、利用可能なサービスへのフェイルオーバーが行われます。 RELIANOID リンク負荷分散のためのアップリンクフェイルオーバーシステムを内蔵 DSLB.
グローバル負荷分散: グローバル ロード バランシングとは、さまざまな地理的な場所にある異なるデータ センター内の複数のサーバーまたはリソースにネットワーク トラフィックを分散し、それらの地域のクライアントに優れたユーザー エクスペリエンスを提供することを指します。 RELIANOID データセンター間の負荷分散のための堅牢なソリューションを提供します。 GSLB モジュールを開きます。
高可用性: 高可用性とは、システム、アプリケーション、またはサービスが最小限のダウンタイムで稼働し続け、ユーザーがアクセスできるようにする能力です。高可用性は、フェイルオーバーメカニズムを構築することで実現できます。フェイルオーバーメカニズムは、障害発生時にシステムが自動的にバックアップまたはセカンダリリソースに切り替えることを可能にします。HAは、 クラスタ in RELIANOID ADC。
サーバー負荷分散: プライベート ローカル ネットワーク内の着信 Web トラフィックの負荷分散を指します。 RELIANOID 提供する LSLB ローカル トラフィックの負荷分散、検査、および制御を行うモジュール。
サーバープール: サーバープールとは、特定のサービスやアプリケーションを提供するために連携して動作するように構成された実サーバーのグループです。サーバープールは次のように構成できます。 RELIANOID ADCを作成して サービス.
ログ記録とレポート: ログ記録とレポートにより、着信トラフィック、リソース使用率、エラーなどの情報を含む、ロード バランサーとプール内のサーバーのパフォーマンスを追跡および分析できるようになります。 RELIANOID ログシステムを提供します システム >> ログ報告するには、 システム >> 通知通知には以下が含まれます メール (NAIST) と アラート.
セキュリティ: すべてのウェブベースアプリケーションには、ロードバランサへの着信トラフィックを監視およびフィルタリングし、悪意のあるトラフィックを排除したり、特定の位置情報へのアクセスを許可したりするセキュリティシステムが必要です。この機能は、 IPDS 使用時のモジュール RELIANOIDこのモジュールは WAF, DoS攻撃 保護、 RBL, ブラックリスト.
実際のサーバー: 実サーバーとは、サーバープールの一部であり、リクエストの処理と配信を担当する物理サーバーまたは仮想サーバーです。これらのサーバーは、クライアントに提供されるアプリケーションまたはサービスの実行を担います。実サーバーは、 バックエンド in RELIANOID ADC。
仮想サーバー: 仮想サーバーは、Web トラフィックを受信し、そのトラフィックを適切なサーバー プールまたはサービスに配布するためのリスナー、IP、およびポートを備えたフロントエンド インターフェイスです。 RELIANOID 同様の機能を提供する 農場.
ヘルスチェック: これらは、バックエンドとそれらが提供するサービスの可用性を監視するコマンドです。サービスの可用性を追跡するために、ICMPコマンドまたはカスタムHTTPコマンドを実行することでこれを実現します。 RELIANOID プリロードされたヘルスメカニズムと、カスタムヘルスチェックを実行する方法の両方を提供します。 ファームガーディアン.
構成例: リンク負荷分散 #
ホストサーバーがプロセスやリクエストで負荷が増大すると、これらのリクエストに迅速に応答するために、複数のWANにトラフィックを分散させるアウトバウンド戦略を活用する必要があります。これにより、ネットワークのボトルネックやパフォーマンスの低下を防ぐことができます。このアウトバウンド戦略では、アップリンクのロードバランシングが不可欠です。コスト面では、1つの高コストなインターネットリンクではなく、複数の低コストなインターネットリンクを使用することで、インターネット帯域幅のコストを削減できます。
ZevenetとFortinetはどちらもリンクロードバランシング機能を提供しています。ZevenetのリンクロードバランサーはADCパッケージの一部であり、DSLBモジュールを通じて提供されます。
FortiGate 構成に基づいて、Zevenet ADC を使用してアクティブ/アクティブ アップリンク ロード バランシングを構成します。
フォーティネットの構成 #
これらのFortinet構成は、FortinetからUplink構成を移行する際のベースとして機能します。 RELIANOIDすでにこれらの内容に精通していることが前提となっているため、簡単に理解できます。
ゲートウェイリンクを追加する #
- 詳しくはこちら リンク負荷分散 >> リンクグループ >> ゲートウェイ.
- 入力します 名前 ルーターを識別します (例: WAN1、WAN2、ISP1、ISP2)。
- ルーターの IPアドレス.
- オプションで ヘルスチェックを有効にする.
- をセットする 受信帯域幅.
- をセットする 送信帯域幅.
- 作成セッションプロセスで インバウンドスピルオーバー閾値.
- アウトバウンドスピルオーバーしきい値を設定します。
- クリック Save
リンクグループを追加する #
- 詳しくはこちら リンク負荷分散 >> リンクグループ.
- 入力します 名前 グループを識別します。
- Enter アドレスタイプ IPV4 など。
- アクティブ-アクティブ構成の場合は、 ルート方法: 加重ラウンドロビン。
- 有効にする 近接ルート.
リンクメンバーを追加 #
- 「メンバーをリンク」セクションで、 新規作成.
- 入力します 名前 メンバーを識別します。
- ドロップダウンリストから ゲートウェイ 最初のリンクのリンク。
- を割り当てます 重量 1 を選択し、保存ボタンをクリックします。
- 手順を繰り返して、2 番目のリンク メンバーを追加します。
- クリック Save ボタンをクリックしてリンク グループも保存します。
リンクポリシーを追加する #
- 詳しくはこちら リンク負荷分散 >> リンクポリシー.
- 先ほど作成したリンクグループを デフォルトリンクグループ.
- クリック Save
- クリック 新規作成 新しいポリシーを追加します。
- 選択する 入力インターフェース.
- まず ソースの種類 住所として ソース ANY として。
- 選択 宛先タイプ サービスとして選択 全て.
- 選択 グループの種類 リンク グループとして追加し、以前作成したグループを使用します。
- クリック Save
RELIANOID 構成 #
このセクションでは、アップリンクロードバランシングを設定します。 RELIANOID ADC。異なるISPから少なくとも2台のルーターがあり、そこに送信トラフィックをリダイレクトすることを前提としています。これは、アクティブ/アクティブ接続とアクティブ/パッシブ接続のどちらを希望するかによって異なります。
指示:
エイリアス名を作成する #
- 詳しくはこちら ネットワーク >> エイリアス >> IPエイリアスの作成.
- 入力する IPアドレス 最初のルーターの。
- 入力します 名前 簡単に識別できます。
- クリック Apply
- このプロセスを繰り返して、2 番目のルーターのエイリアス名を追加します。
DSLBファームを作成する #
- 詳しくはこちら DSLB >> 農場 >> 農場の作成.
- 入力します 名前 この農場を簡単に識別できます。
- まず 仮想IP アドレス。この IP アドレスはロードバランサーのゲートウェイとして機能します。
- クリック Apply ボタンをクリックして構成を保存します。
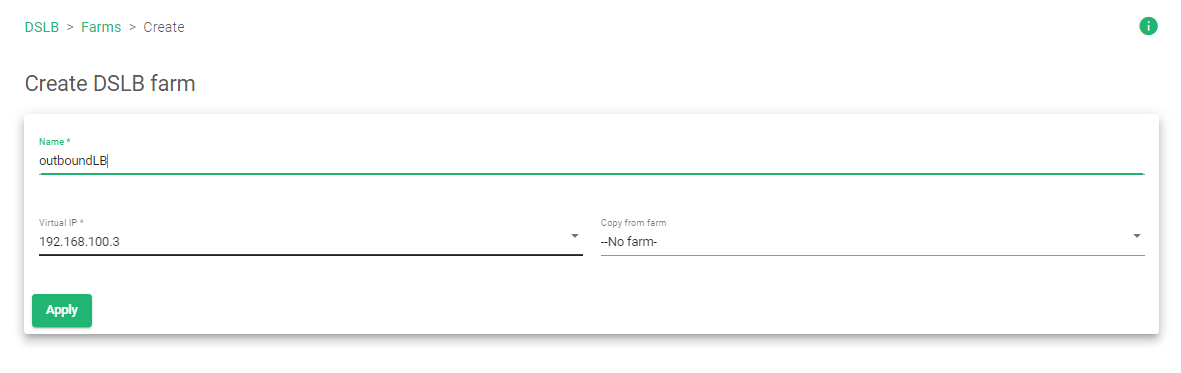
サービスを作成する #
- 以下を行うには、 Services タブ。
- アクティブ-パッシブ構成の場合、ロードバランサースケジューラを次のように選択します。 優先度: 常に利用可能な最も優先度の高い接続この構成では、アクティブ-アクティブ構成を構成します。 重量: 重量による接続線形ディスパッチ.
- クリック Apply ボタンをクリックして構成を保存します。
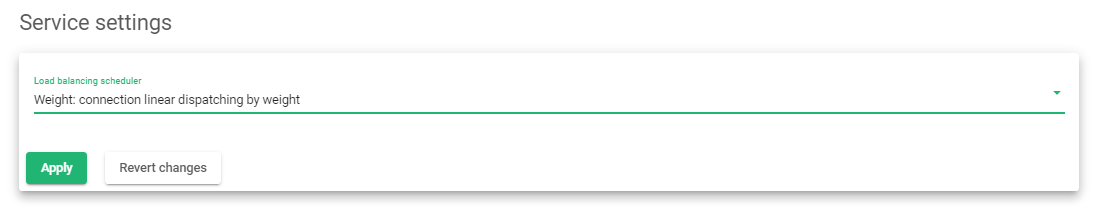
バックエンドを追加する #
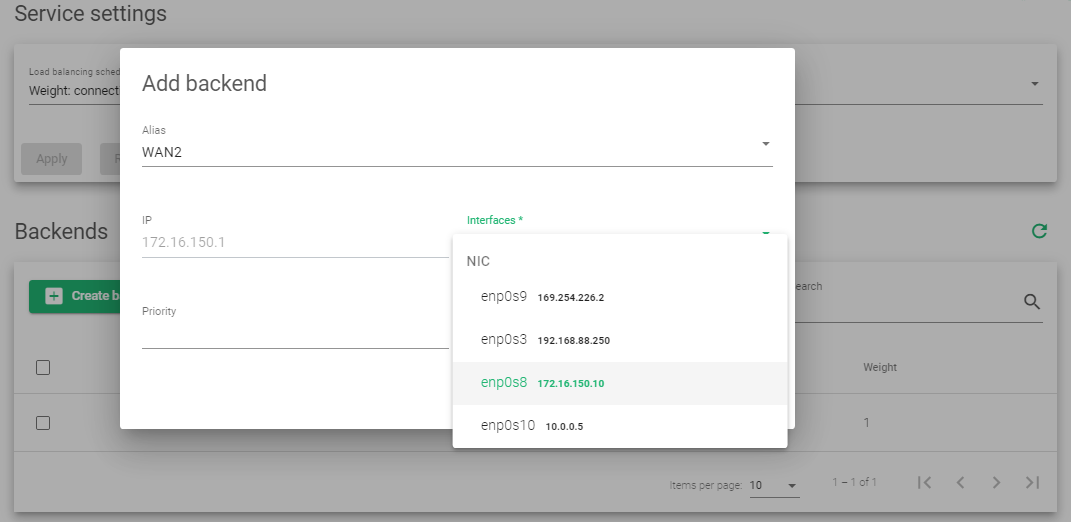
- バックエンドセクションで、 バックエンドを作成する
- 以内 エイリアス セクションで、最初の ISP または最初のルーターのエイリアス名を選択します。
- まず インタフェース 最初のルーターの。
- クリック Apply
- 同じ手順を繰り返して2台目のルーターを追加します。デフォルトでは 優先 (NAIST) と 重量 1です。
- 右上隅で、 緑の再生ボタンをクリックしてファームを起動します。
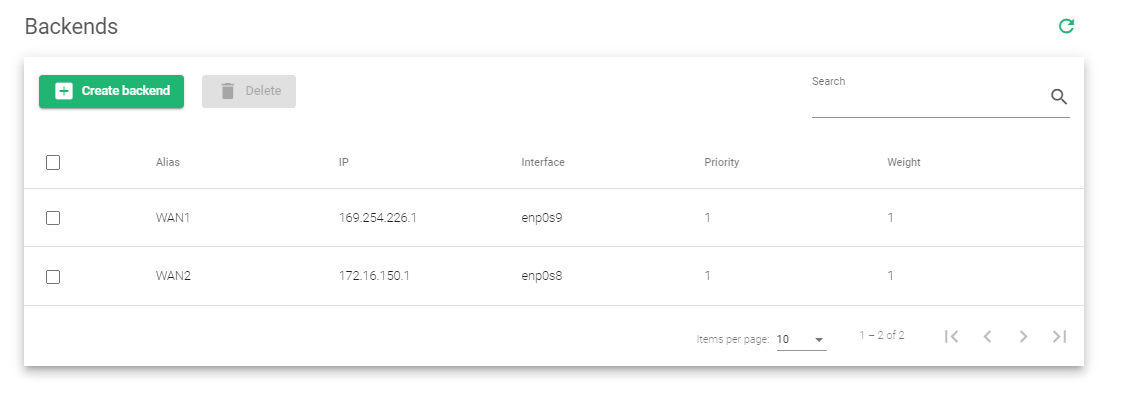
アップリンク負荷分散に関する詳細なリソース、アーキテクチャ、設計については、 RELIANOID、 読む: アップリンク ロード バランシングのクイック スタート ガイド。
構成例: セキュリティ (WAAP)/構成 #
WAAPは、WebアプリケーションとAPIをサイバー脅威から保護するセキュリティシステムです。WAAPは、自動化や機械学習などの高度な技術を活用し、SQLインジェクション、クロスサイトスクリプティング、その他の一般的な攻撃を含む悪意のあるトラフィックを検出・ブロックします。 WAP アプリケーション層ファイアウォール、DoS防御、侵入防止などの機能を備えています。これらの高度な機能により、より堅牢で包括的なセキュリティソリューションが提供されます。 RELIANOID IPDS モジュールを通じて WAAP を実装します。
Fortigateを使用したFortinetのセキュリティ構成と、同様の機能を実装する方法について説明します。 RELIANOIDこの例では、 WAF.
フォーティネットの構成 #
これらは、私たちが作成するフォーティネットの構成です RELIANOID WAF 設定。これらの設定にアクセスするには、FortiADC にリンクする別の製品である FortiGate をインストールしてください。
説明書
- 詳しくはこちら システム >> 設定.
- スクロールして 検査モード セクションから変更 フローベース 〜へ プロキシ、をクリックします Apply
- 検査モードを変更したら、クリックします セキュリティポリシー >> Webアプリケーションファイアウォール.
- 以内 署名 表にあるトグルボタンをクリックして、すべてのWAF保護形式を有効にします。これには以下が含まれます。 SQLインジェクション, 一般的な攻撃, トロイの木馬, 既知のエクスプロイト, 悪いロボット, etc.
- 以内 制約 テーブル、制約を有効にして制限する コンテンツの長さ, ヘッダーの長さ, URLパラメータの合計長, etc.
- 下にスクロールして HTTPメソッドポリシーの適用.
- を割り当てます VIP クリックして保護したい ポリシーとオブジェクト >> 仮想IP.
- を割り当てます 名前 VIP向け。
- まず インタフェース ADCの VIP が設定されました。
- 入力 外部IPアドレス/範囲
- 入力します マッピングされたIPアドレス/範囲
- クリック OK ボタンをクリックして構成を保存します。
- クリックしてIPV4ポリシーを作成します ポリシーとオブジェクト >> IPV4 ポリシー.
- IPV4ポリシーを割り当てる 名前.
- 追加する 入ってくる と 送信インターフェース.
- ほかに ソース ラベル、選択 事例一覧.
- ほかに 開催場所、選択 VIP 作成したアドレス。
- 以内 セキュリティプロファイル、オンに切り替え Webアプリケーションファイアウォール オプションを選択します。
- 以内 ログオプション、トグルオン 許可されたトラフィックをログに記録する の 事例一覧 セッション。
- クリック OK
RELIANOID 構成 #
RELIANOID IPDSはWAAP機能だけでなく、次世代WAF機能を備えたWebアプリケーションファイアウォールも備えています。IPDSモジュールは、DoS防御、堅牢な機能を備えたWebアプリケーションファイアウォール、RBL、ブラックリストポリシーを提供します。
OWASPの脆弱性から保護するためのWAFの設定に焦点を当てます。 RELIANOID ADC。デフォルトでは、 RELIANOID 組み込みルールが付属しています。これらのルールには、REQUEST-903-9003-NEXTCLOUD-EXCLUSION-RULES、REQUEST-903-9002-WORDPRESS-EXCLUSION-RULES、REQUEST-931-APPLICATION-ATTACK-RFIなどがあります。
このセクションでは、カスタム ルールセットを作成します。
説明書
ルールセットの作成 #
- 詳しくはこちら IPDS >> WAF >> ルールセット.
- クリック WAFルールセットを作成する
- を割り当てます 名前 ルールセットを識別します。
- ルールセットをコピー フィールドでは、ドロップダウンリストから選択できます。このデモでは、 –ルールセットなし–
- あなたは、 デフォルトのアクション as 拒否: リクエストをカットし、残っているルールを実行しません。
- クリック Apply
ルールを追加する #
- ルールセットを作成したら、このルールセットにルールを適用する必要があります。 ルール タブには何も表示されないことに注意してください。
- クリック 新しいルール
- 3あり ルールの種類、私たちは選択します 行動.
- 選択する 相: リクエスト本文を受信.
- 以内 決議 フィールド、選択 拒否: リクエストをカットし、残ったルールを実行しない そして最後に 詳細説明 ルールのために。
- クリック Apply ボタンをクリックして構成を保存します。
条件を追加する #
- 作成したルールをクリックして、 の賃貸条件 のセクションから無料でダウンロードできます。
- 条件セクションでは、どのような種類の攻撃から保護するかを指定します。 条件を作成する
- 以内 変数 攻撃者がサービスにアクセスする際に使用する可能性のある方法またはパスを選択します。この例では、 REQUEST_URI (NAIST) と リクエスト本文.
- 以内 Operator セクションで、保護したいルールを選択します。ルールには、verifyCreditCard、verifySSN、validateUTF8Encoding、detectXXS、detectSQLiなどがあります。この例では、 クレジットカードの確認.
- この演算子には、PCRE形式の正規表現を追加します。Visaカードを検証する場合、以下の正規表現を使用します。
^4[0-9]{12}(?:[0-9]{3})?$オペレーティングフィールド内に記述してください。なお、一部のオペレーターではオペレーティングパラメータは不要です。
- クリック Apply 条件を作成するためのボタン。
- 右上隅の 行動 セクションで、緑色の再生ボタンをクリックしてルールを有効にします。
このルールを設定したら、保護したいファームにルールを追加できます。
の詳細については RELIANOID WAF、読む IPDS | WAF | アップデート
その他のリソース #
ロード バランサーの SSL 証明書を構成します。
Let's Encrypt プログラムを使用して SSL 証明書を自動生成します。
DNS負荷分散 RELIANOID ADC。
DDoS 攻撃からの保護。
アプリケーション、ヘルス、ネットワーク監視 RELIANOID ADC。


