概要 #
ウェブアプリケーションの規模が大きくなるにつれて、信頼性の高い配信コントローラの必要性が極めて重要になります。 RELIANOID ADC を使用すると、オンプレミスとオフプレミスの両方でネットワーク全体を監視できます。企業の Web サイトがリード生成マシンである場合、アプリケーションの高速配信は不可欠です。F5 の Big IP を使用すると、配信速度とユーザー インターフェイスの操作の複雑さに間違いなく不満を感じたことがあるでしょう。
代替品をお探しなら、 RELIANOID ADC。この記事では、F5のBIG IPの基本概念と、それがADCを使用する際に何を意味するのかについて説明します。 RELIANOID ADC。
前提条件 #
このガイドに従うには、次のことが必要です。
- アクティブなインスタンスを持つ RELIANOID ワークステーションまたはクラウドプラットフォーム上のADC。インスタンスがインストールされていない場合は、 評価をリクエストする.
- F5 Big-IP の概念、特に LTM モジュールに精通している必要があります。
- にアクセスできる RELIANOID ウェブパネル。そうでない場合は、この簡単な手順に従ってください インストールガイド.
- 仮想サーバーの作成に関する知識がある RELIANOID ADC。次のガイドに従ってください: レイヤー4およびレイヤー7の仮想サーバー構成.
基本概念 #
ノード: F5 の Big-IP のノードは、アプリケーションをホストし、ロード バランサーによって送信されたトラフィックを処理するサーバーです。 RELIANOID 用語を使用しています バックエンド ノードまたはホスト サーバーを意味します。
ヘルス モニター: ノードの健全性は、指定された間隔で定期的に監視する必要があります。 ヘルス モニター オプションは、バックエンド サーバーが稼働しているか停止しているかをチェックし、その情報をシステム管理者に報告します。また、特定のサービスが期待どおりに機能しているかどうかも監視します。 RELIANOID と呼ばれるプラグインのセットを使用します ファームガーディアン.
プール: プールとは、SMTPの場合は25、HTTPの場合は80、HTTPSの場合は443などの既知のポートを介して同じアプリケーションを提供するノードのクラスターです。プールは、 サービス のインスタンスを使用する場合 RELIANOID ロードバランサー。
接続制限: この制限は、単一のバックエンド サーバーが保持できる接続の最大数を示します。 RELIANOID 用語を使用しています マックス・コンズ ホスト サーバーが保持する同時接続の制限を定義します。
比: 同じノード リスト内の一部のノードが他のノードよりも多くのリソースと高い潜在能力を持っている場合に比率を使用します。 RELIANOID のメトリックを使用します ウェイト より多くのリソースを持つバックエンド サーバーに、より多くのトラフィックを分散します。
プールメンバー: メンバーとは、既知のポートを介してサービスを提供するプール内のアクティブなノードを指します。ポートを持たないノードはプールのメンバーになることはできません。 RELIANOID バックエンド これらは個別のバックエンド ポートで定義されるため、プール メンバーになります。
宛先アドレス/マスク: 宛先アドレスは仮想IP(VIP)。この IP アドレスは、すべての着信 Web トラフィックをリッスンし、それをプール メンバーに均等に配布します。 RELIANOID 用語を使用しています 仮想IP 宛先アドレス。
サービスポート: サービス ポートとは、着信トラフィックをリッスンし、適切なサービスに転送する仮想サーバーのポートを指します。 RELIANOID 用語を使用しています 仮想ポート サービスポート用。
仮想サーバー: 仮想サーバーは、外部ネットワークからのすべてのウェブトラフィックまたはパケットが転送されるデバイスです。 RELIANOID と呼ばれる 農場.
長期: LTM (Local Traffic Manager) は、ローカル ネットワークのトラフィックを管理するモジュールです。 RELIANOID を使用します LSLB ローカル ネットワークのトラフィックを管理するためのモジュール。
AFM: AFM (Advanced Firewall Manager) はレイヤー 7 のセキュリティ機能です。 RELIANOID 使用 WAF レイヤー 7 アプリケーションのセキュリティを監視するためのパッケージ。
ASM: ASM (Advanced Security Manager) は、ロード バランサーの全体的なセキュリティを監視するモジュールです。 RELIANOID 使用 IPDS モジュール。このモジュールには、ブラックリスト ルール、RBL、WAF、DoS 保護が含まれます。
SSL プロファイル オプション: SSLプロファイルオプションは、HTTPSやFTPSなどの安全なサービスに追加する追加設定のセットです。 RELIANOID ADCは、 HTTPSパラメータ バージョンを変更する TLS / SSL プロトコル。管理者は、 HTTPSパラメータ.
LTM HTTP ポリシー: LTM ポリシーは、クライアントのヘッダーまたは動作に基づいた条件付きリダイレクトを提供します。 RELIANOID ADCは ヘッダールール LTM HTTP ポリシーの代わりに。
設定例: 条件付きリダイレクト #
リダイレクト ルールは、ユーザーが特定の URL を要求したときに Web サーバーがどのように応答するかを決定する指示です。そのリンクのリソースがシフトされた場合、アクションはトラフィックを別の URL に転送することです。URL リダイレクトの一般的な用途には、ログアウトしたユーザーをログイン ページに転送すること、ユーザーをセキュリティ保護されていない HTTP から HTTPS にリダイレクトすること、ユーザーを新しいドメインにリダイレクトすることなどがあります。リダイレクト ルールにはステータス コードが関連付けられています。
301 ステータス コードは、探していたページが恒久的に転送されたことをブラウザーに通知します。
302 (NAIST) と 307 ステータスコードは、ブラウザに、探しているページが一時的に転送されたことを知らせます。最近では、ステータスコード 307 が好まれます。
このセクションでは、F5のLTMリダイレクトポリシーと、これらのポリシーを使用してよりシンプルな構成を作成する方法について説明します。 RELIANOID 同様の結果を得るには、テストのために、 詳しくはこちら 〜へ ホームページ独自のテスト環境があることを確認してください。
BIG-IP 構成 #
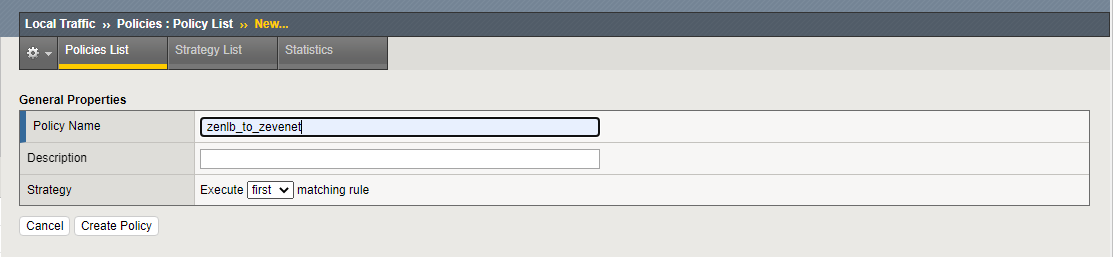
- 詳しくはこちら ローカル トラフィック >> ポリシー >> ポリシー リスト.
- クリック 創造する
- 入力します 名前 ポリシーを識別します。ポリシーの説明はオプションです。
- クリック ポリシーの作成
- 以内 一般的なプロパティ セクションで、割り当てる 名前.
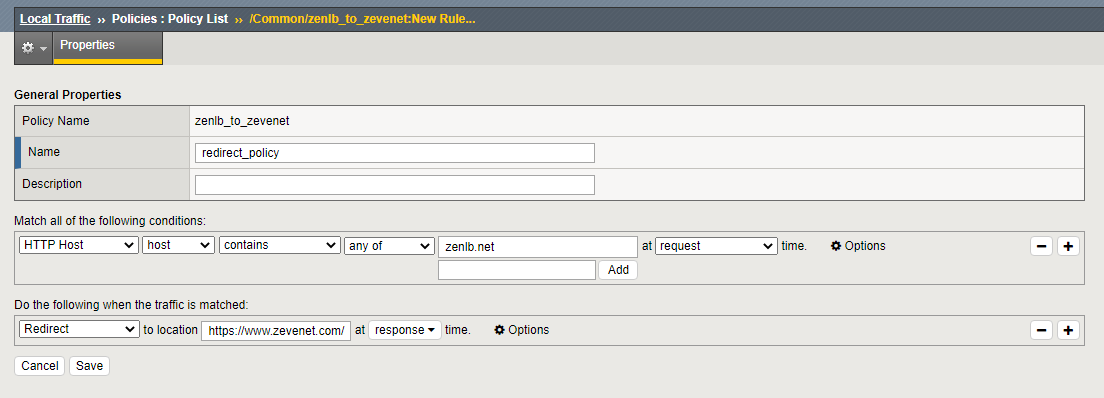
- ポリシー内 ルール セクションで、 創造する
- ほかに 以下の条件をすべて満たす フィールドをクリックし、 +
- 最初のフィールドで、 HTTPホスト、2番目のフィールド、選択 host、3番目のフィールド、選択 含まれています、4番目のフィールド、選択 のいずれか、5番目のフィールド、追加 zenlb.net、6番目のフィールド、選択 要求.
- 以内 トラフィックが一致したら次の操作を実行します セクションで、 +
- 最初のフィールドで、 リダイレクト2番目のフィールドにリダイレクト先のURLを入力し、3番目のフィールドで 応答.
- クリック Save ルールを保存するボタン。
- ポリシーセクションで、 保存と公開ポリシー ドロップダウンオプション。
- これらのルールを作成したら、zenlb.net トラフィックを受信する仮想サーバーにそれらを追加する必要があります。LTM を使用して仮想サーバーをすでに構成していると仮定します。
- 詳しくはこちら ローカル トラフィック >> 仮想サーバー >> 仮想サーバー リスト.
- 設定した仮想サーバーをクリックします。
- 以下を行うには、 資料 タブ。
- 下 政策 セクションで、 管理
- 政策を転換し、 利用できます から 使用可能 ボックス。
- クリック 仕上げ ボタンをクリックして、その仮想サーバーでリダイレクト ルールを有効にします。
RELIANOID 構成 #
- ソフトウェアの制限をクリック LSLB >> 農場.
- レイヤー7ファームをクリックします。 HTTP or HTTPS すでに構成したリスナー。
- 以下を行うには、 Services タブには何も表示されないことに注意してください。
- 先ほど設定したサービスをクリックします。まだ設定していない場合は、次の記事を参照してください。 レイヤー 4 およびレイヤー 7 仮想サーバーの構成。
- スクロールしてクリック リダイレクトを有効にする トグルボタン。
- 入力する URL リダイレクト先は、この例では https://www.relianoid.comファームはすでにサーバーに設定されていることを前提としています zenlb.net
- まず リダイレクトコードこの例では、 301.
- まず リダイレクトタイプ as 追加.
- クリック Apply ボタンをクリックして構成を保存します。
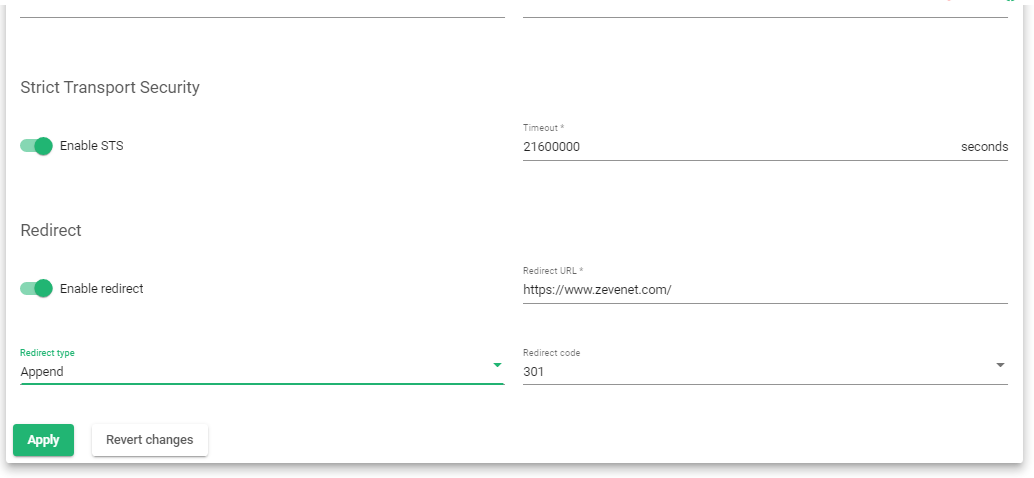
ブラウザでテスト URL を入力すると、パスが設定した他のパスに変更されます。
設定例: DNS 負荷分散 #
GSLB を使用すると、ネットワーク トラフィックを地理的に異なる場所にある複数のサーバーに分散して、サービスの高可用性、パフォーマンス、スケーラビリティを確保できます。目標は、クライアント要求を最も近く、最も利用可能なサーバーにリダイレクトし、遅延を減らしてサービスの可用性を向上させることです。
このセクションでは、Big-IP DNSを使用してGSLBファームを設定する方法について説明します。 RELIANOID.
BIG-IP 構成 #
2 つのデータ センターとワイド IP を管理するには、少なくとも 2 つのノードが必要です。この例では XNUMX つのノードを検討しますが、構成は他のノードにも適用されます。
リスナーを構成します。 #
- ソフトウェアの制限をクリック DNS >> 配信リスナー >> リスナーリスト.
- クリック 創造する 表示されるセクションのボタンをクリックします。
- 適切な 名前例えば、 dns_リスナー.
- 以内 タイプ セクション、選択 主催者 ホストを入力する IPアドレス IPV4 で。
- ページの一番下までスクロールして、 仕上げ
データ センターを構成します。 #
- ソフトウェアの制限をクリック DNS >> GSLB >> データセンター >> データセンター一覧
- クリック 創造する
- 適切なデータセンターを入力してください 名前例えば、 AU_データセンター
- クリック 繰り返す 別のデータセンターを作成するためのボタン。
- 適切な 名前 あまりにも、例えば 東海岸データセンター.
- クリック 仕上げ データセンターを追加するボタン。
サーバーの構成 #
- ソフトウェアの制限をクリック DNS >> GSLB >> サーバー >> サーバーリスト.
- クリック 創造する
- 適切な 名前 サーバーを識別します。
- 以内 Data Center フィールドで、リストからデータセンターを選択します。
- スクロールしてクリック 追加 内のボタン Devices のセクションから無料でダウンロードできます。
- 入力する 装置名 とその 住所 IPV4 形式です。
- クリック 追加 ボタンの後に OK
- スクロールしてクリック 繰り返す 別のサーバーを追加するためのボタン。
- 設定が完了したら、 仕上げ
仮想サーバーを構成する #
DNS で仮想サーバーを構成するには、ローカル トラフィック マネージャー内でアプリケーション仮想サーバーが既に構成されていることを前提とします。
- ソフトウェアの制限をクリック DNS >> GSLB >> サーバー >> サーバーリスト.
- 前のセクションで作成したサーバーをクリックします。
- 以下を行うには、 仮想サーバー タブには何も表示されないことに注意してください。
- 以内 名前 フィールドで、すでに作成した LTM 仮想サーバーのリストから選択します。
- 入力 IPアドレス この仮想サーバーの。
- 選択 サービスポート 80を有効にして ヘルスモニタ HTTP の場合。
- クリック 仕上げ
プールを作成する #
- ソフトウェアの制限をクリック DNS >> GSLB >> プール >> プールリスト.
- 入力します 名前 プールを簡単に識別できます。
- まず タイプ as A.
- 以前の仮想サーバーを メンバーリスト のセクションから無料でダウンロードできます。
- 負荷分散方法は以下から選択できます。 ラウンドロビン.
- クリック 仕上げ
ワイド IP を設定します。 #
- ソフトウェアの制限をクリック DNS >> GSLB >> ワイド IP >> ワイド IP リスト.
- クリック 創造する
- 中で 一般的な保護名前をドメインとして入力します(例:www.zenlb.com)
- レコードを選択 タイプeと A.
- 以内 プール セクションで、前のセクションで作成したプールを選択してリンクします。
- 負荷分散方法としてラウンドロビンを選択します。
- クリック 追加 プール リストに追加するボタン。
- クリック 仕上げ
しばらく時間を置いて、nslookup を使用して DNS 解決をテストすることもできます。
RELIANOID 構成 #
GSLBを設定するには RELIANOID高可用性とデータセンターの迅速な復旧を実現するために、少なくとも 2 つのノードを 2 つの地理的リージョンに展開する必要があります。たとえば、XNUMX つを米国のボストンに展開し、もう XNUMX つをオーストラリアのシドニーなど別の国の別の都市に展開することができます。
この例では、プライマリネームサーバーns1.example-domain.comとして機能するインスタンス 1 個に対して GSLB ファームを構成します。セカンダリネームサーバーns2.example-domain.comを構成する場合も、同じ設定を使用してください。
GSLBファームを追加する #
- 詳しくはこちら GSLB >> 農場 >> 農場の作成 (Comma Separated Values) ボタンをクリックして、各々のジョブ実行の詳細(開始/停止時間、変数値など)のCSVファイルをダウンロードします。
- 入力します 名前 そのファームの場合は、たとえば ns1-melbourne です。
- ドロップダウンリストから 仮想IP 設定されたアドレスの1つ 仮想インタフェース.
- 入力する ポート 番号53。
- をクリックして設定を保存します。 Apply
サービスを追加する #
- クリック Services タブ。
- クリック 新サービス サービスを追加するためのボタン。
- サービスに入る 名前 フォームに。
- いずれかの負荷分散アルゴリズムを選択します。 優先 or ラウンドロビン.
- クリック Apply サービスを作成するためのボタン。
- 作成したサービスをクリックして開きます。
- 入力する デフォルトのTCPポートヘルスチェック.
- バックエンドのヘルスチェックを選択します ファームガーディアン セクション..
- クリック Apply ボタンをクリックして構成を保存します。
データセンターを追加します。 #
- クリック 編集 IP 127.0.0.1 の上にマウスを置くと、ボタンが表示されます。
- エイリアス フィールドをそのままにしておく カスタムIP.
- トラフィックを送信するデータセンターの IP アドレスを入力します。
- 他のデータセンターを追加するには、このプロセスを繰り返します。
DNS ゾーンを追加します。 #
- クリック ゾーン タブには何も表示されないことに注意してください。
- クリック 新しいゾーン
- 入力します ドメイン or サブドメイン 使用するつもりです。
- 作成したドメインをクリックして編集します。デフォルトのネーム サーバーは ns1 です。これは Start of Authority (SOA) として機能し、リソース セクションでは DNS レコードをさらに追加します。
- ネームサーバーを識別するためのDNSレコードを追加するには、 リソースを作成する
- 入力します 名前 レコードを識別するもの。
- 加えます TTL 秒単位の値。
- まず タイプ 記録の。
- 以内 Rescale データ フィールドにレコードの値を入力します。
- クリック Apply ボタンをクリックして構成を保存します。
- 再起動 DNS ロードバランサーが機能するためのファーム。
GSLBロードバランシングの詳細については、こちらのガイド「GSLBの仕組み」をご覧ください。
その他のリソース #
Let's Encrypt プログラムを使用して SSL 証明書を自動生成します。
データリンク/アップリンク負荷分散 RELIANOID ADC。
DDoS 攻撃からの Web アプリケーション保護。
アプリケーション、ヘルス、ネットワーク監視 RELIANOID ADC。
ロード バランサーの SSL 証明書を構成します。
Web アプリケーション ファイアウォールの構成。


