概要 #
KRACK攻撃は、 WPA2の脆弱性を悪用した一連の攻撃であり、攻撃者は無線接続を利用して無線通信を復号化・乗っ取り、内部データを漏洩させる可能性があります。WPA1およびWPA2を使用するすべてのデバイスが影響を受け、特にAndroid 6.0を搭載したモバイルデバイスでは、この脆弱性を悪用されるリスクがさらに高まります。
WPA2は、ネットワーク層で認証と暗号化を提供するネットワークプロトコルですが、前方秘匿性が欠如しているため、マスターパスフレーズを知った人は誰でも、特定のWi-Fiネットワーク、PPP、VPN、またはWPAを使用するその他のネットワークカプセル化を介してすべてのデータを読み取ることができます。これは以下で示されています。
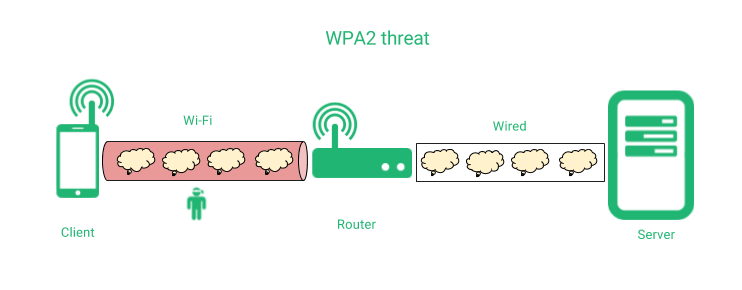
中間者は、接続の初期化中に行われる通信ハンドシェイク中にパケットを再注入することで接続を乗っ取り、通信を通じて HTTP ウイルス、ランサムウェア注入、またはその他の悪意のあるコンテンツを適用する可能性があります。
このような脆弱性によるデータの漏洩を防ぐために、以下に示すように、ネットワーク層が暗号化されているかどうかに関係なく、クライアントとアプリケーション サーバー間のポイントツーポイントのセキュリティ チャネルを確保するアプリケーション セキュリティ層保護を組み込むことをお勧めします。
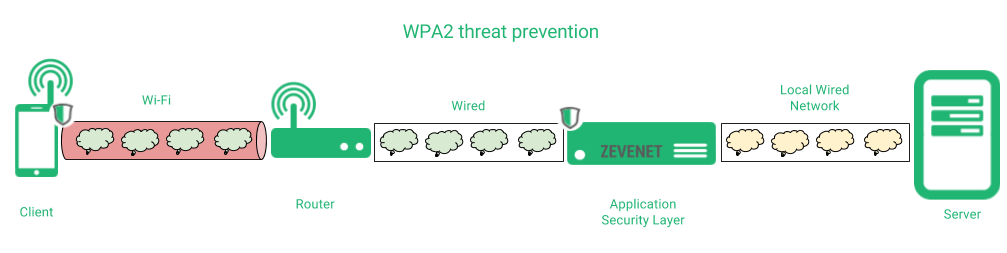
この場合、我々は アプリケーションセキュリティ層 これにより、クライアントと RELIANOID 完全に保護されているため、無線接続が乗っ取られても攻撃者はデータを漏洩できません。最後に、 RELIANOID 実際のアプリケーション サーバーは、ネットワーク アーキテクチャに応じて、プレーン テキストまたは暗号化された状態になります。
通信データを保護するための推奨事項は次のとおりです。
1. アプリケーションとサーバーにデフォルトでトランスポート層セキュリティを構築します。たとえば、アプリケーションセキュリティデバイスを使用すると、次のような負荷分散と高可用性機能も提供されます。 RELIANOIDこのオプションは、プレーン プロトコルの代わりに、HTTPS、SSH、SFTP、SMTPS、IMAPS などのプロトコルを介した通信を実装します。 RELIANOID また、このようなサービスの証明書の管理も容易になります。
2.サポートサービスを通じて提供されるセキュリティパッチやアドバイザリを適用し、アプリケーションセキュリティレイヤーを常に最新の状態に保ってください。さらに、脆弱な暗号や設定を検出・修正するためのツールも提供されており、高いセキュリティレベルでサービスを維持できます。
3.アプリケーションセキュリティレイヤーを実装することで、インターネット経由で公開すべきでないすべてのオープンポート、ネットワーク、またはサービスを隠蔽および偽装することができ、DoS攻撃、TCPフラッディング、悪意のあるホスト、および最も一般的な攻撃からすべてのサービスを保護する侵入防止および検出システムモジュールを有効にすることができます。
意図に基づいて、適切なメッセージを適切なユーザーに適切なタイミングで RELIANOID or お問い合わせ をご覧ください。


