リダイレクト #
リダイレクトは、HTTPファームにおいて、セキュリティ上の理由(HTTPからHTTPSへのリダイレクトなど)や、HTTP 404 Not Foundエラーの回避など、特定の状況においてユーザーを特定のURLへ誘導するのに非常に役立ちます。ロードバランサー側でリダイレクトを適用することで、実サーバーの負荷を軽減し、ネットワークパフォーマンスを向上させることができます。
リダイレクトの構成が間違っていると、IP アドレスの内部公開によりセキュリティ上の懸念が生じる可能性があります。
IP開示によるリダイレクト #
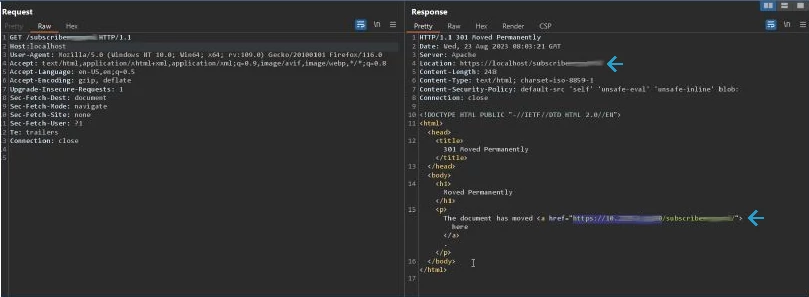
HTTPファームサービスで「リダイレクトを有効にする」が設定されている場合、「リダイレクトURL」フィールドが表示されます。「https://10.10.10.5/login.html」や「https://localhost/login.html」などのIPアドレスを含む値を入力すると、以下に示すように内部IPアドレスが漏洩する可能性があります。
IP開示を避ける #
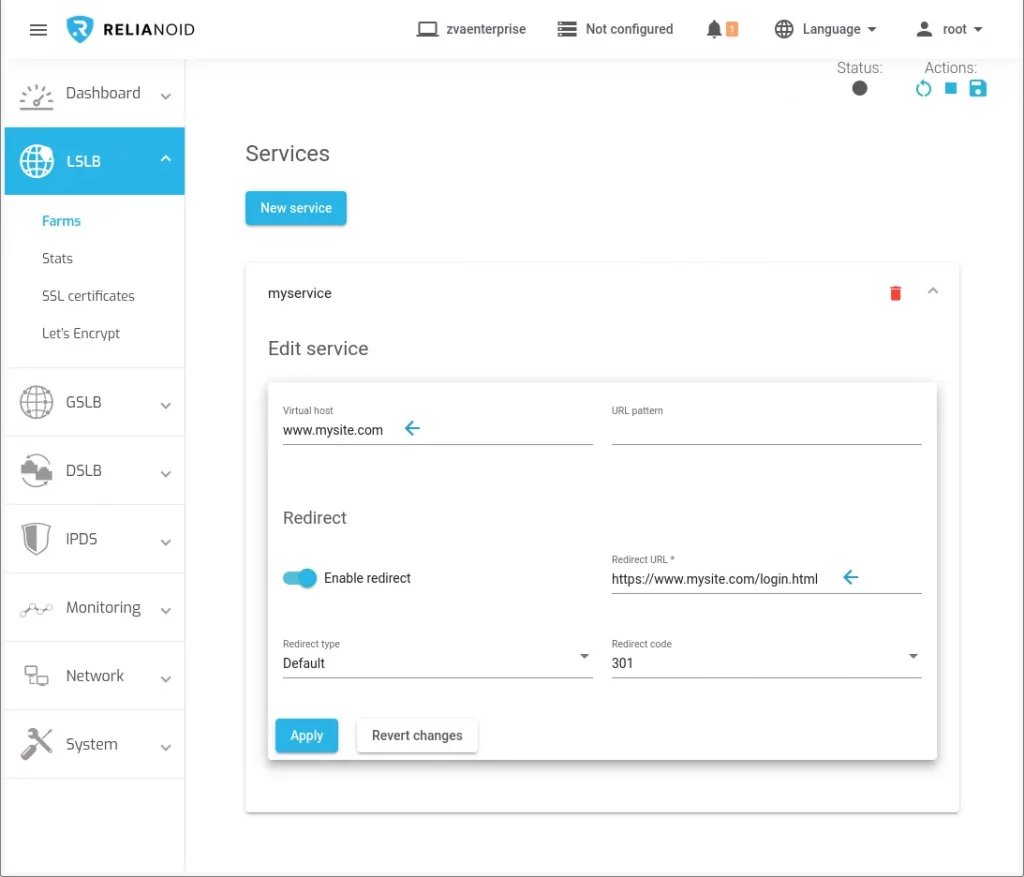
内部情報漏洩を防ぎながらリダイレクトを設定する適切な方法は、仮想ホストフィールドに設定されている完全修飾ドメインをリダイレクトURLに使用することです。下の図を参照してください。